
Đã bao giờ bạn tự tin rằng vành đai mục tiêu của mình rất an toàn, cho đến khi một đoàn kiểm tra đột xuất hoặc bài kiểm tra Red Team chỉ ra rằng kẻ gian có thể ung dung bước qua cổng chính chỉ bằng vài “mẹo” lách luật đơn giản mà anh em bảo vệ hoàn toàn ngó lơ?
Trong chuyên đề Kiểm soát Truy cập & Quản lý Hiện trường (Access Control & Visitor Management), nghiên cứu The Essentials of Access Control của ASIS International nhấn mạnh rằng: Một hệ thống an ninh chỉ thực sự vững chắc khi chúng ta chủ động tìm và loại bỏ các mắt xích yếu nhất trước khi sự cố xảy ra.
Để đảm bảo vị thế của một Đối tác Quản trị Rủi ro (Risk Governance Partner), Đội trưởng SeaZen cần cầm ngay bản Checklist 10 “tử huyệt” này xuống rà soát trực tiếp tại các chốt trực:
Checklist 10 “Tử huyệt” Kiểm soát Ra – Vào:
- 1. Lệ thuộc vào sổ giấy thủ công: Có tới 40% doanh nghiệp vẫn dùng sổ tay chép tên khách thăm/nhà thầu. Việc này gây ùn tắc giờ cao điểm, mỏi mắt và làm lộ lọt thông tin cá nhân.
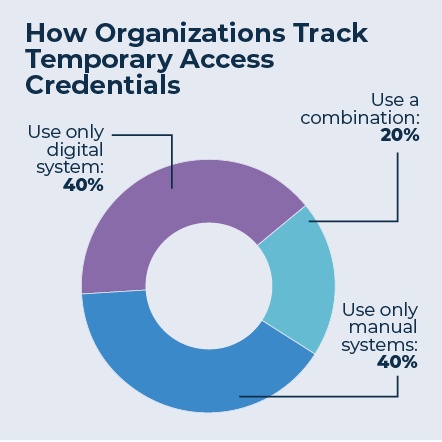
- 2.Không có khả năng theo dõi Ra – Vào (In-and-Out Tracking): Khoảng 39% tổ chức hoàn toàn không thể theo dõi luồng người ra – vào. Điều này dẫn đến việc không biết chính xác có bao nhiêu người lạ còn kẹt lại bên trong mục tiêu khi có sự cố khẩn cấp.
- 3.Thỏa hiệp với hành vi Tailgating / Piggybacking: Để người đi sau bám đuôi người đi trước qua cửa an ninh mà không quẹt thẻ riêng.
- 4.Dán/chèn cửa mở liên tục (Propped Doors): Nhân viên dán băng dính hoặc chặn vật nặng để giữ cửa an ninh luôn mở cho “tiện đi lại”, tạo ra lỗ hổng xâm nhập nghiêm trọng.
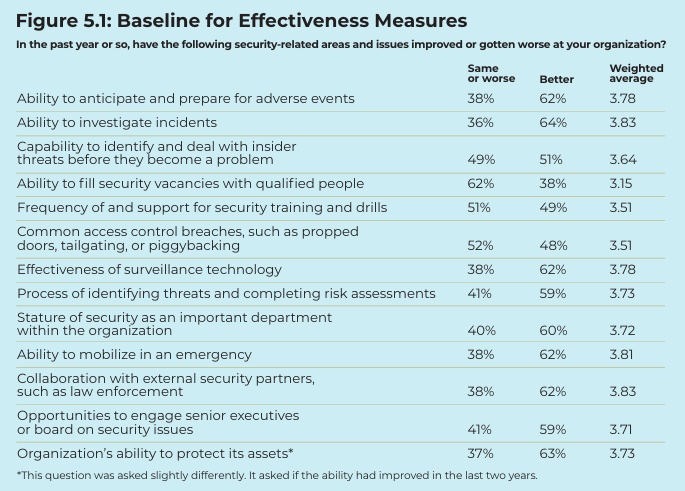
- 5.Nới lỏng kiểm soát nhà thầu (“Nghịch lý Fort Knox”): Siết chặt quy trình với nhân viên nội bộ (nhóm đã tin tưởng) nhưng lại thả lỏng cho nhà thầu/khách thăm (nhóm rủi ro cao hơn).
- 6.Thẻ đeo không phân biệt thị giác: Không quy định màu sắc áo phản quang hay hướng thẻ (ngang/dọc) riêng cho khách thăm và nhà thầu, khiến lực lượng tuần tra không thể nhận diện người lạ từ xa.
- 7.Thiếu quy trình “Tiền kiểm” (Preregistration): Đợi khách đến cổng mới cuống cuồng gọi điện xác minh, hiện chỉ có 37% doanh nghiệp áp dụng sàng lọc trước thông tin khách.
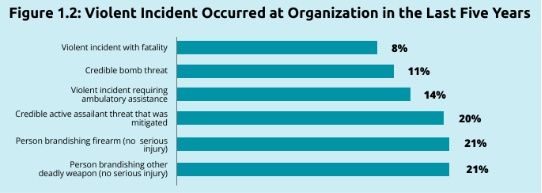
- 8.Thiếu sự đồng bộ khi Sa thải nhân sự (Terminations): Nhân viên đã chấm dứt hợp đồng chưa được khóa thẻ từ và quyền truy cập ngay lập tức trên hệ thống.
- 9. Bỏ quên kiểm soát tài sản mang ra (Material Gate Pass): Không kiểm tra đối soát danh mục máy móc/dụng cụ thi công khi nhà thầu rời mục tiêu.
- 10.Bỏ qua đào tạo nhận thức ban đầu: Không đưa quy định kiểm soát ra vào vào chương trình định hướng nhân viên mới (chỉ 75% tổ chức thực hiện việc này).
Lời nhắn từ Chuyên gia SeaZen: Sự khác biệt giữa một “Bảo vệ truyền thống” và một Chuyên gia Ngành (Industry Specialist) nằm ở khả năng phát hiện lỗ hổng trước khi sự cố xảy ra. Nằm trong hệ sinh thái 4 lớp Predict – Protect – Response – Transparent, việc Đội trưởng thường xuyên mang bảng Checklist này đi “sàng lọc” mục tiêu chính là cách thiết thực nhất để củng cố lớp Protect (Phòng ngừa) và đảm bảo Tính liên tục của vận hành (Operational Continuity) cho khách hàng.
Trực tiếp rà soát 10 điểm trên tại mục tiêu bạn đang quản lý, bạn phát hiện đội ngũ của mình đang vướng phải bao nhiêu “tử huyệt”? Hãy để lại số lượng dưới phần bình luận để cùng tìm phương án khắc phục nhé!
Nguồn dẫn chứng & Số liệu Biểu đồ:
- 1. ASIS International & iLobby Research: The Essentials of Access Control: Insights, Benchmarks, and Best Practices (Getting Visitor Management Right in Access Control).
- 2. ASIS International & Resolver: asis- 2025- security-trends-report.pdf (Figure 5.1 & Access Control Breaches Benchmark)